
उत्तराखंड स्वास्थ्य प्राधिकरण के सर्वर में सेंध की कोशिश, क्रेडेंशियल्स चुराने का प्रयास; ITDA ने बढ़ाई साइबर सुरक्षा
देहरादून, 12 सितंबर 2026। उत्तराखंड में सरकारी स्वास्थ्य सेवाओं से जुड़े डिजिटल सिस्टम को निशाना बनाने की कोशिश का मामला सामने आया है। राज्य स्वास्थ्य प्राधिकरण के सर्वर पर 21 अगस्त की रात संदिग्ध साइबर गतिविधि दर्ज की गई। सूचना प्रौद्योगिकी विकास एजेंसी यानी ITDA की जांच के बाद सामने आया है कि अज्ञात हमलावरों ने सिस्टम में अनधिकृत तरीके से प्रवेश करने और लॉगिन क्रेडेंशियल्स हासिल करने की कोशिश की।
अमर उजाला की रिपोर्ट के अनुसार, संदिग्ध गतिविधि रात करीब 10:13 बजे से 10:54 बजे के बीच हुई। इस दौरान कार्यालय बंद था और CCTV जांच में भी उस समय किसी कर्मचारी की मौजूदगी नहीं मिली। जांच में इसे बाहरी स्रोत से संभावित रिमोट एक्सेस के जरिए किया गया प्रयास माना गया है।
पहले गलत पासवर्ड से घुसपैठ की कोशिश
ITDA की तकनीकी जांच में पता चला कि अज्ञात हमलावरों ने पहले कई बार गलत पासवर्ड डालकर खातों में प्रवेश करने की कोशिश की। इसके चलते दो खाते लॉक हो गए।
इसके कुछ ही समय बाद हमलावर स्वास्थ्य प्राधिकरण के वेब सर्वर में लॉगिन करने में सफल हुए। रिपोर्ट के मुताबिक, सिस्टम में प्रवेश के बाद नेटवर्क की जानकारी हासिल करने के लिए एक एडवांस्ड IP स्कैनर चलाया गया।
इसके बाद स्थानीय पासवर्ड और अन्य क्रेडेंशियल्स हासिल करने के लिए सिस्टम की रजिस्ट्री फाइल डाउनलोड करने का प्रयास किया गया। हालांकि, सर्वर पर मौजूद सुरक्षा सॉफ्टवेयर ने संदिग्ध कमांड को बीच में ही रोक दिया।
समय रहते सुरक्षा प्रणाली ने रोका हमला
इस पूरे घटनाक्रम में सबसे महत्वपूर्ण बात यह है कि सुरक्षा प्रणाली के सक्रिय होने से संदिग्ध गतिविधि को आगे बढ़ने से रोक दिया गया।
ITDA की जांच के हवाले से रिपोर्ट में कहा गया है कि फिलहाल किसी फाइल की चोरी या सर्वर के सामान्य संचालन पर असर पड़ने की पुष्टि नहीं हुई है। हालांकि, हमले के वास्तविक स्रोत और इसके पीछे किसका हाथ था, यह अभी स्पष्ट नहीं है। संभावित रूप से बाहरी हैकर, डेवलपर या किसी थर्ड-पार्टी यूजर की भूमिका की आशंका जताई गई है।
सभी पासवर्ड बदलने के निर्देश
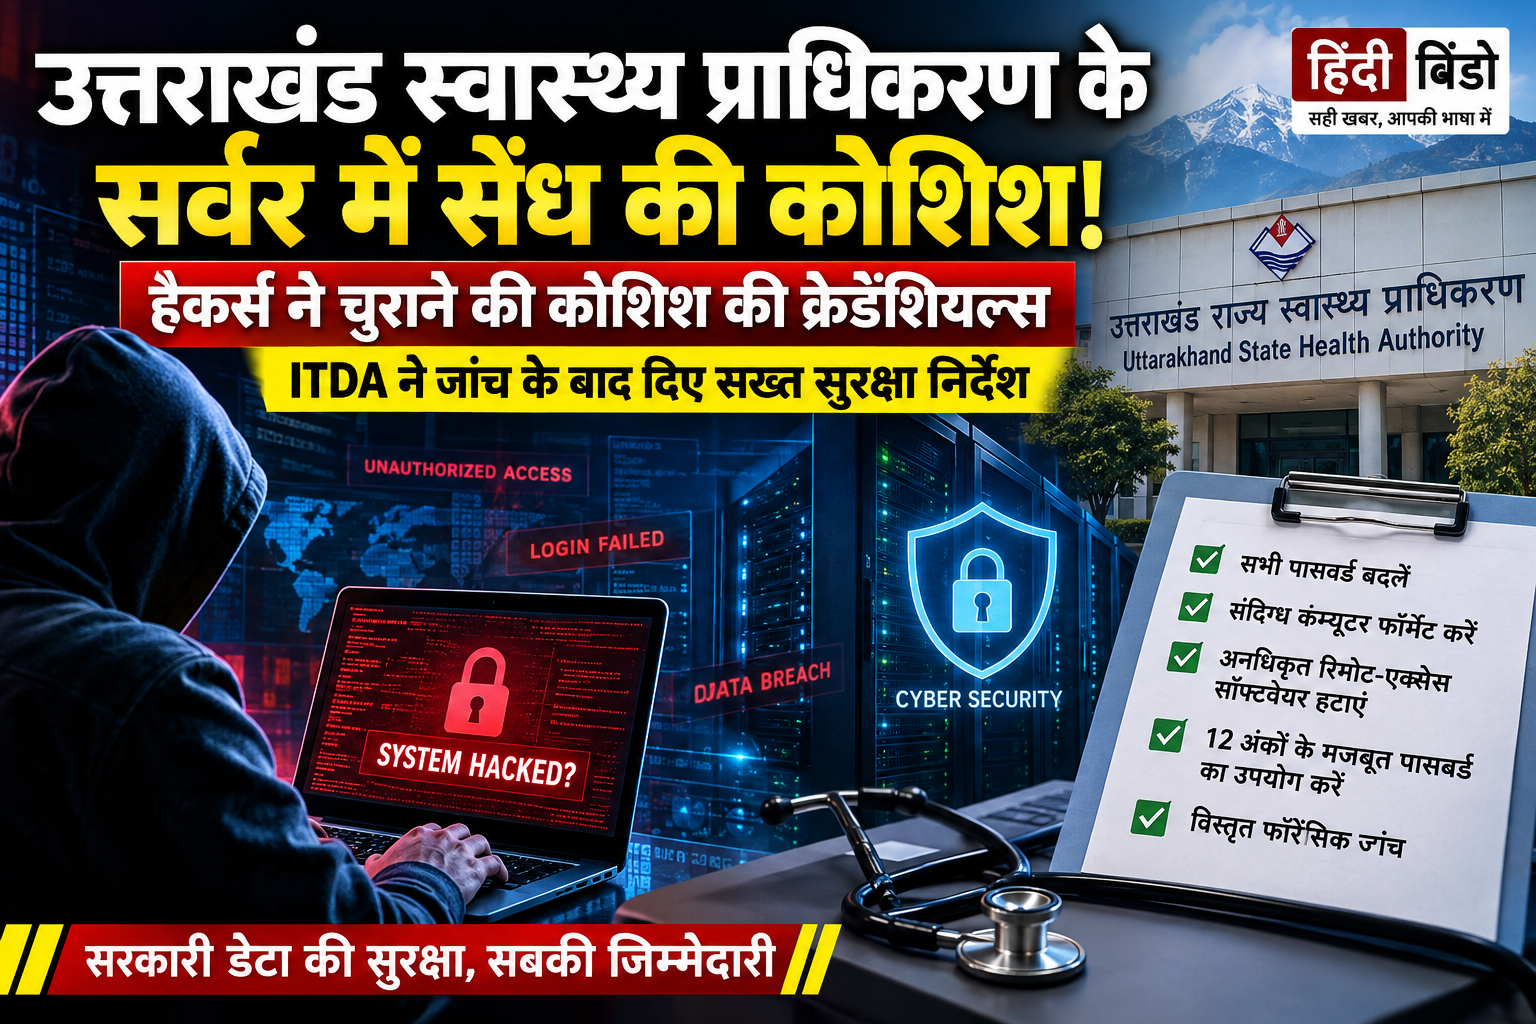
घटना के बाद ITDA ने राज्य स्वास्थ्य प्राधिकरण को साइबर सुरक्षा मजबूत करने के लिए तत्काल कदम उठाने के निर्देश दिए हैं।
निर्देशों में उन कंप्यूटरों को नेटवर्क से अलग कर फॉर्मेट करना शामिल है, जिनसे स्टेट डेटा सेंटर के सर्वर तक पहुंच की अनुमति है। साथ ही सभी खातों के पासवर्ड बदलने और कम से कम 12 अंकों के जटिल पासवर्ड इस्तेमाल करने को कहा गया है।
ITDA ने सिस्टम से AnyDesk और TeamViewer जैसे अनधिकृत रिमोट-एक्सेस सॉफ्टवेयर हटाने तथा कार्यालय समय के बाहर अनधिकृत इंटरनेट इस्तेमाल पर रोक लगाने के निर्देश भी दिए हैं।
विस्तृत फॉरेंसिक जांच की सिफारिश
ITDA ने घटना की पूरी तस्वीर सामने लाने और हमले के स्रोत की पहचान करने के लिए विस्तृत फॉरेंसिक जांच की सिफारिश की है।
यह घटना इसलिए महत्वपूर्ण है क्योंकि राज्य स्वास्थ्य प्राधिकरण आयुष्मान योजना और गोल्डन कार्ड जैसी स्वास्थ्य सेवाओं से जुड़े डिजिटल कार्यों में महत्वपूर्ण भूमिका निभाता है। सरकारी स्टेट डेटा सेंटर स्वयं विभिन्न विभागों की सेवाओं और एप्लिकेशन को होस्ट करने वाला महत्वपूर्ण डिजिटल इंफ्रास्ट्रक्चर है।
उत्तराखंड स्वास्थ्य प्राधिकरण के सर्वर में सेंध की कोशिश, क्रेडेंशियल्स चुराने का प्रयास; ITDA ने बढ़ाई साइबर सुरक्षा
देहरादून, 12 सितंबर 2026। उत्तराखंड में सरकारी स्वास्थ्य सेवाओं से जुड़े डिजिटल सिस्टम को निशाना बनाने की कोशिश का मामला सामने आया है। राज्य स्वास्थ्य प्राधिकरण के सर्वर पर 21 अगस्त की रात संदिग्ध साइबर गतिविधि दर्ज की गई। सूचना प्रौद्योगिकी विकास एजेंसी यानी ITDA की जांच के बाद सामने आया है कि अज्ञात हमलावरों ने सिस्टम में अनधिकृत तरीके से प्रवेश करने और लॉगिन क्रेडेंशियल्स हासिल करने की कोशिश की।
अमर उजाला की रिपोर्ट के अनुसार, संदिग्ध गतिविधि रात करीब 10:13 बजे से 10:54 बजे के बीच हुई। इस दौरान कार्यालय बंद था और CCTV जांच में भी उस समय किसी कर्मचारी की मौजूदगी नहीं मिली। जांच में इसे बाहरी स्रोत से संभावित रिमोट एक्सेस के जरिए किया गया प्रयास माना गया है।
पहले गलत पासवर्ड से घुसपैठ की कोशिश
ITDA की तकनीकी जांच में पता चला कि अज्ञात हमलावरों ने पहले कई बार गलत पासवर्ड डालकर खातों में प्रवेश करने की कोशिश की। इसके चलते दो खाते लॉक हो गए।
इसके कुछ ही समय बाद हमलावर स्वास्थ्य प्राधिकरण के वेब सर्वर में लॉगिन करने में सफल हुए। रिपोर्ट के मुताबिक, सिस्टम में प्रवेश के बाद नेटवर्क की जानकारी हासिल करने के लिए एक एडवांस्ड IP स्कैनर चलाया गया।
इसके बाद स्थानीय पासवर्ड और अन्य क्रेडेंशियल्स हासिल करने के लिए सिस्टम की रजिस्ट्री फाइल डाउनलोड करने का प्रयास किया गया। हालांकि, सर्वर पर मौजूद सुरक्षा सॉफ्टवेयर ने संदिग्ध कमांड को बीच में ही रोक दिया।
समय रहते सुरक्षा प्रणाली ने रोका हमला
इस पूरे घटनाक्रम में सबसे महत्वपूर्ण बात यह है कि सुरक्षा प्रणाली के सक्रिय होने से संदिग्ध गतिविधि को आगे बढ़ने से रोक दिया गया।
ITDA की जांच के हवाले से रिपोर्ट में कहा गया है कि फिलहाल किसी फाइल की चोरी या सर्वर के सामान्य संचालन पर असर पड़ने की पुष्टि नहीं हुई है। हालांकि, हमले के वास्तविक स्रोत और इसके पीछे किसका हाथ था, यह अभी स्पष्ट नहीं है। संभावित रूप से बाहरी हैकर, डेवलपर या किसी थर्ड-पार्टी यूजर की भूमिका की आशंका जताई गई है।
सभी पासवर्ड बदलने के निर्देश
घटना के बाद ITDA ने राज्य स्वास्थ्य प्राधिकरण को साइबर सुरक्षा मजबूत करने के लिए तत्काल कदम उठाने के निर्देश दिए हैं।
निर्देशों में उन कंप्यूटरों को नेटवर्क से अलग कर फॉर्मेट करना शामिल है, जिनसे स्टेट डेटा सेंटर के सर्वर तक पहुंच की अनुमति है। साथ ही सभी खातों के पासवर्ड बदलने और कम से कम 12 अंकों के जटिल पासवर्ड इस्तेमाल करने को कहा गया है।
ITDA ने सिस्टम से AnyDesk और TeamViewer जैसे अनधिकृत रिमोट-एक्सेस सॉफ्टवेयर हटाने तथा कार्यालय समय के बाहर अनधिकृत इंटरनेट इस्तेमाल पर रोक लगाने के निर्देश भी दिए हैं।
विस्तृत फॉरेंसिक जांच की सिफारिश
ITDA ने घटना की पूरी तस्वीर सामने लाने और हमले के स्रोत की पहचान करने के लिए विस्तृत फॉरेंसिक जांच की सिफारिश की है।
यह घटना इसलिए महत्वपूर्ण है क्योंकि राज्य स्वास्थ्य प्राधिकरण आयुष्मान योजना और गोल्डन कार्ड जैसी स्वास्थ्य सेवाओं से जुड़े डिजिटल कार्यों में महत्वपूर्ण भूमिका निभाता है। सरकारी स्टेट डेटा सेंटर स्वयं विभिन्न विभागों की सेवाओं और एप्लिकेशन को होस्ट करने वाला महत्वपूर्ण डिजिटल इंफ्रास्ट्रक्चर है।
निष्कर्ष
यह मामला सरकारी डिजिटल सिस्टम की साइबर सुरक्षा को लेकर गंभीर सवाल खड़े करता है। हालांकि उपलब्ध जांच रिपोर्ट के अनुसार हमले को समय रहते रोक लिया गया और फिलहाल डेटा चोरी की पुष्टि नहीं हुई है, लेकिन घटना के वास्तविक स्रोत और संभावित हमलावर की पहचान के लिए आगे की फॉरेंसिक जांच महत्वपूर्ण होगी।